Ohne Logs keine Antwort
TL;DR
- Eine UniFi Dream Machine schreibt von Haus aus fast nichts weg. Keine Verbindungen, keine DNS-Abfragen, keine Firewall-Treffer. AP-Logs rotieren nach Stunden.
- Bei einer CERT-Meldung fehlt dann genau die Antwort, die man braucht: welches Gerät, wann, wohin.
- Unser Aufbau: Blockregel mit Log sofort, danach Syslog, NetFlow und DNS-Log an Graylog, Alarme über Wazuh. Kurze Fristen, Bewohner informiert.
CERT-Bund meldete bei einem Kunden ein BadBox-Gerät mit Zeitpunkt, Ziel und Quellport. Wir hatten ein Support-Bundle der UDM mit Tausenden Logzeilen. Die Ziel-IP kam in keiner davon vor. Gefunden haben wir das Gerät trotzdem, mit Umwegen und mittlerer Konfidenz: CERT-Bund meldet ein infiziertes Gerät. Welches?
Beim nächsten Mal soll eine Suche reichen.
Was fehlte
- Firewall-Treffer: Die Regeln sind auf Logging vorbereitet, gespeichert wurde nichts. Kein Syslog-Ziel eingerichtet.
- Verbindungen: Die NAT-Tabelle zeigt nur den Moment. Wer vor 13 Stunden welchen Port benutzt hat, steht nirgends.
- DNS: Der Resolver der UDM zählt Abfragen, protokolliert sie aber nicht. Die APs loggen nur fehlgeschlagene.
- AP-Logs: Sie rotieren nach Größe. Bei zehn von über 20 Access Points begann das Log erst nach dem Ereignis.
Das ist kein Fehler der Einrichtung. Es ist der Werkszustand.
Was wir einrichten
In dieser Reihenfolge:
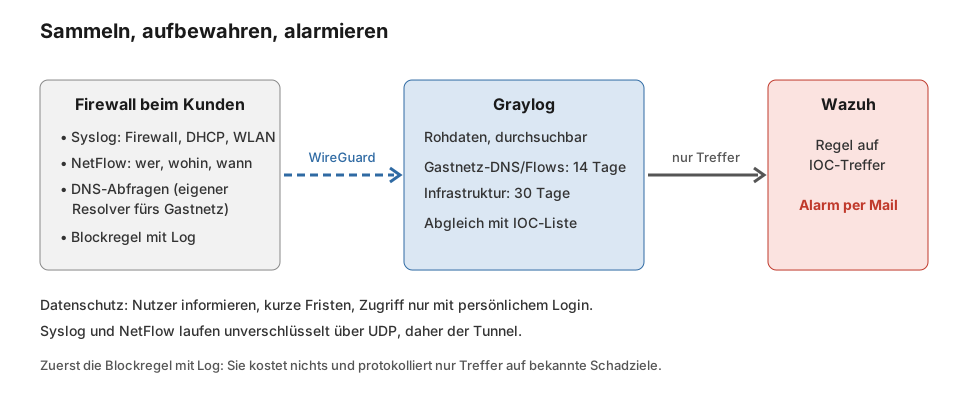
- Blockregel mit Log. Gastnetz Richtung bekannte Schadziele sperren, Logging an. Das geht sofort und kostet nichts. Ein neuer Kontaktversuch erscheint mit interner IP und MAC. Die Regel muss auf Domains gehen, nicht nur auf IPs: IP sperren reicht nicht .
- Syslog an eine Sammelstelle. Firewall, DHCP, WLAN-An- und Abmeldungen, Threat-Meldungen. Damit ist die AP-Rotation keine Lücke mehr.
- NetFlow. Quelle, Ziel, Ports, Zeit je Verbindung. Damit wäre der gemeldete Quellport direkt zuzuordnen gewesen.
- DNS-Abfragelog. Ein eigener Resolver fürs Gastnetz, per DHCP verteilt. DNS aus dem Gastnetz geht nur dorthin. Dann ist „wer hat
ycxrl.comgefragt?“ eine Suche. - Alarm. Graylog gleicht gegen eine IOC-Liste ab und gibt nur Treffer an Wazuh weiter. Wazuh schickt die Mail.
Zwei Entscheidungen
Graylog sammelt, Wazuh alarmiert. Rohdaten sind viel, Alarme wenige. Unser Wazuh-Host hat keinen Platz für Rohdaten und soll ihn auch nicht brauchen. Graylog bekommt eine eigene VM, nicht den internen Mehrzweck-Host. Kundenlogs liegen nicht neben internen Diensten.
Ein Tunnel, kein offener Port. Syslog und NetFlow laufen unverschlüsselt über UDP. Verbindungsdaten von Bewohnern sollen so nicht offen durchs Internet gehen. Die UDM baut einen WireGuard-Tunnel zur Sammelstelle, die lauscht nur auf der Tunneladresse.
Datenschutz
Im Bewohnernetz sind Verbindungsdaten personenbezogen. Deshalb:
- Kurze Fristen. DNS und Flows aus dem Gastnetz 14 Tage, Infrastruktur-Logs 30 Tage. CERT-Bund meldet meist am Folgetag, 14 Tage reichen.
- Auftragsverarbeitung geklärt, bevor die Logs bei uns liegen.
- Bewohner informieren und vor NetFlow und DNS-Log den Datenschutzbeauftragten der Einrichtung einbinden.
- Zugriff nur für Techniker, mit persönlichem Login.
Die Blockregel aus Schritt 1 ist am unkritischsten. Sie protokolliert nur Treffer auf bekannte Schadziele, keinen normalen Verkehr.