IP sperren reicht nicht
TL;DR
- CERT-Bund meldete Kontakt zu
ycxrl.coman eine bestimmte IP. Einen Tag später löste die Domain bei uns auf eine andere auf. - Eine IP-Regel hätte also nur einen der beiden Wege gesperrt.
- Darum: Domain sperren, IPs zusätzlich, beides mit Log. Und DNS im Gastnetz nur über den eigenen Resolver.
Bei einem Kunden meldete CERT-Bund ein BadBox-Gerät im Bewohner-WLAN (die ganze Geschichte
). In der Meldung standen die Domain ycxrl.com und eine Ziel-IP. Der naheliegende erste Schritt: Firewall-Regel auf die IP, fertig.
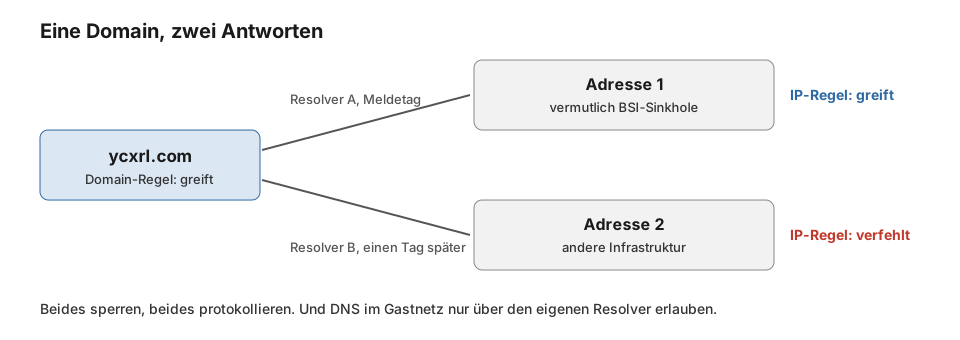
Dann haben wir die Domain selbst aufgelöst. Andere IP.
Warum zwei Adressen
Die IP aus der Meldung ist vermutlich gar nicht der Steuerserver. Seit Dezember 2024 lässt das BSI BadBox-Domains bei den großen deutschen Providern auf ein Sinkhole umleiten. Wer den DNS-Server seines Providers fragt, bekommt die Sinkhole-Adresse. Wer einen anderen Resolver fragt, bekommt, was die Domain sonst gerade hergibt.
Dazu kommt: Steuerserver wechseln. Domains sind billig, IPs auch, und eine Kampagne lebt davon, dass sie umziehen kann. Die Domain ist der stabilere Teil, die IP der flüchtige.
Eine IP-Sperre auf die Adresse aus der Meldung hätte also genau das Ziel gesperrt, das ohnehin harmlos ist. Den Weg, den das Gerät über einen anderen Resolver nimmt, nicht.
Was wir eingerichtet haben
- Domain-Regel auf
ycxrl.comund die übrigen bekannten BadBox-Domains, Richtung Internet, Aktion Block, mit Log. - IP-Regel zusätzlich, mit beiden Adressen. Sie schadet nicht und fängt Geräte, die eine Adresse fest eingebaut haben.
- DNS nur über den eigenen Resolver. Eine Domain-Regel sieht nur DNS-Verkehr, der über sie läuft. Fragt ein Gerät an der Firewall vorbei einen fremden Resolver oder nutzt DNS über HTTPS, geht die Regel ins Leere. Also DNS aus dem Gastnetz nur zum eigenen Resolver erlauben, alles andere sperren.
Merksatz
Eine IOC-Liste ist eine Liste von Namen und Adressen. Die Namen sperren, die Adressen mitnehmen, und regelmäßig nachpflegen. Neue Indikatoren aus CERT-Meldungen kommen in dieselbe Liste, aus der auch die Alarme gespeist werden (Ohne Logs keine Antwort ).