BadBox: Die Malware steckt schon im Karton
TL;DR
- BadBox ist eine Hintertür in der Firmware billiger Android-Geräte. TV-Boxen, Tablets, Bilderrahmen, Beamer. Sie ist ab Werk drin.
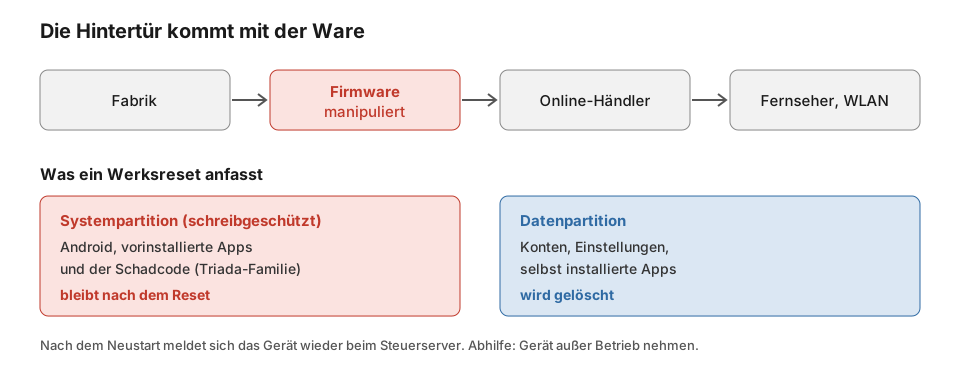
- Ein Werksreset hilft nicht. Der Schadcode liegt in der schreibgeschützten Systempartition und übersteht den Reset.
- Abhilfe gibt es nur eine: Gerät außer Betrieb nehmen. Und im Gast-WLAN damit rechnen, dass so etwas auftaucht.
Bei einem Kunden meldete CERT-Bund ein BadBox-Gerät im Bewohner-WLAN. Wie wir es gefunden haben, steht in CERT-Bund meldet ein infiziertes Gerät. Welches? . Hier geht es darum, was BadBox ist.
Ab Werk infiziert
HUMAN Security hat BadBox im Oktober 2023 beschrieben . Billige No-Name-Geräte mit Android Open Source Project, hergestellt in China, kamen mit manipulierter Firmware in den Handel. Im Kern steckt Triada, ein bekannter Android-Trojaner. Damals waren es mindestens 74.000 Geräte.
Was die Geräte tun, ohne dass ihr Besitzer etwas merkt:
- Werbebetrug. Unsichtbare Werbeaufrufe im Hintergrund.
- Residential Proxy. Fremde leiten ihren Verkehr über den Anschluss des Opfers. Für den Rest des Internets kommt er dann von dort.
- Nachladen. Der Steuerserver kann weiteren Code installieren.
Im Dezember 2024 hat das BSI eingegriffen. Mindestens 30.000 Geräte in Deutschland waren betroffen, vor allem Bilderrahmen und Streaming-Boxen. Das BSI ließ die Adressen der Steuerserver bei den großen Providern auf ein eigenes Sinkhole umleiten (BleepingComputer ). Seitdem erfährt CERT-Bund, wenn sich ein Gerät meldet, und schreibt den Anschlussinhaber an.
Erledigt ist die Sache nicht. HUMAN hat im März 2025 BADBOX 2.0 beschrieben, mit über einer Million Geräten weltweit.
Warum der Werksreset nicht hilft
Ein Werksreset löscht die Datenpartition: Konten, Einstellungen, selbst installierte Apps. Die Systempartition bleibt, wie sie ist. Dort liegt die Firmware, und dort liegt der Schadcode. Nach dem Neustart ist er wieder da.
Neu flashen ginge theoretisch. Für eine Box, die 30 Euro gekostet hat und für die es keine saubere Firmware gibt, ist das keine ernsthafte Option.
Für Endkunden
- Markengeräte kaufen, die als „Play Protect zertifiziert“ gelten. Im Play Store unter Einstellungen → Info steht, ob das Gerät zertifiziert ist.
- Misstrauisch werden bei No-Name-Boxen mit großen Versprechen: „Android 13“, 8K, sehr billig. Viele laufen auf altem Android und geben sich nur neuer aus.
- Bei einer Meldung: Gerät vom Netz nehmen, nicht zurücksetzen und weiterverwenden.
Für Einrichtungen mit Gast-WLAN
Ein Bewohner- oder Gast-WLAN ist der Ort, an dem solche Geräte auftauchen. Niemand kontrolliert, was Bewohner und Besucher mitbringen, und das soll auch niemand.
- Gastnetz vom LAN trennen. Das war bei unserem Kunden richtig gemacht, die Box kam nicht ins Büronetz.
- Geräte im Gastnetz auch untereinander isolieren. Ein Proxy im Netz kann sonst die Nachbarn erreichen.
- Bekannte Schadziele sperren, mit Log. Dann kommt die Meldung nicht erst von CERT-Bund. Wie das aussieht: Ohne Logs keine Antwort .
- Einen Ablauf haben. Wer wird informiert, wer spricht mit dem Besitzer, wer meldet an CERT-Bund zurück?